PHP-lek legt DigiD, MijnOverheid en Tweede Kamer plat
Twee kritieke lekken in de programmeertaal PHP troffen woensdag onder meer DigiD, MijnOverheid en de Tweede Kamer. Tientallen organisaties haalden hun site offline; een update bracht de meeste 's avonds weer terug.
DigiD, MijnOverheid en de website van de Tweede Kamer waren woensdag urenlang niet of nauwelijks te gebruiken. DigiD is de inlogvoorziening waarmee burgers toegang krijgen tot diensten als de Belastingdienst, UWV en de eigen huisartsenpraktijk. MijnOverheid is het persoonlijke portaal waar brieven van de overheid digitaal binnenkomen. DigiD en MijnOverheid kwamen pas in de loop van de avond weer volledig terug.
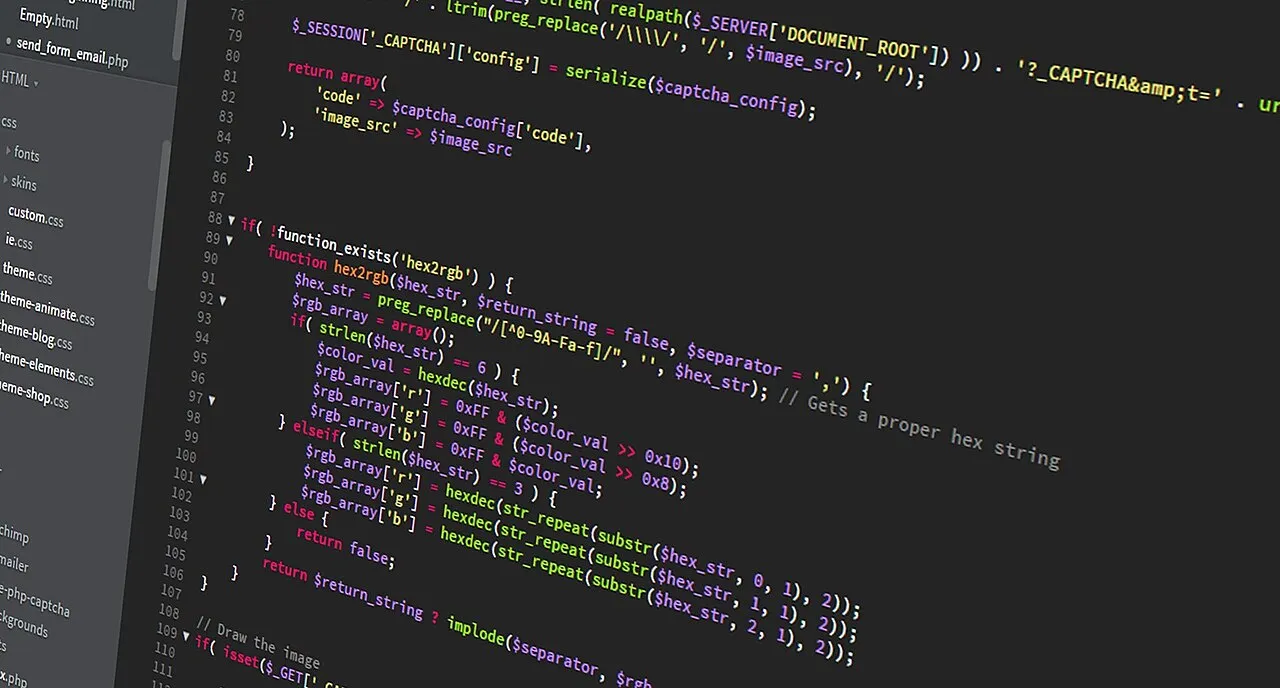
Oorzaak zijn twee kritieke kwetsbaarheden in de programmeertaal PHP, meldt het NCSC. PHP vormt de basis van naar schatting zo’n 70 procent van alle websites wereldwijd. Elke keer dat een site iets uitrekent of uit een database haalt voordat hij een pagina toont, draait daar doorgaans PHP-code achter. Ze zijn zonder in te loggen op afstand te misbruiken om willekeurige code op een server uit te voeren. Zo’n aanval op afstand, zonder wachtwoord of andere toegang vooraf, geldt in de beveiligingswereld als het zwaarste risico. Een aanvaller hoeft dan alleen de kwetsbare server te kunnen bereiken over internet. Zo’n lek ontstaat doordat software gegevens die een bezoeker meestuurt niet goed controleert voordat ze die verwerkt.
De Rijksoverheid meldt dat ze onder meer Overheid.nl, MijnOverheid en DigiD preventief offline haalde zodra de lekken bekend werden. Ook de eigen site van het NCSC was voor de zekerheid niet bereikbaar. Minister Van Weel en het NCSC melden dat er op dat moment geen signalen waren dat de kwetsbaarheden al actief werden misbruikt door hackers. Van Weel is bewindspersoon voor Justitie en Veiligheid.
Ook tientallen andere Nederlandse organisaties troffen maatregelen. Gemeenten, ziekenhuizen, veiligheidsregio’s, universiteiten en vervoerders haalden woensdagmiddag uit voorzorg hun website offline. Een patiëntenportaal is de omgeving waar patiënten hun dossier inzien, afspraken inplannen of met hun zorgverlener communiceren. Juist zulke persoonsgegevens maakten de voorzorgsmaatregel urgent. Bij ziekenhuizen die hun site of patiëntenportaal sloten, zoals het Sint Antonius Ziekenhuis, het Albert Schweitzer Ziekenhuis en Ikazia, gingen afspraken en zorg gewoon door. Er was geen aanwijzing dat patiëntgegevens waren buitgemaakt.
Het NCSC meldt dat er updates beschikbaar zijn gekomen naar PHP 8.5.12, 8.4.27, 8.3.36 of 8.2.35. Het roept beheerders op direct te updaten. PHP zelf bracht die beveiligingsupdate woensdagmiddag rond 16.00 uur uit. Vanaf ongeveer 17.00 uur kwamen de eerste getroffen websites geleidelijk weer online. Aan het einde van de avond bleven sommige diensten nog onbereikbaar.
Ook buiten Nederland gingen organisaties preventief offline. In Limburg trof dat onder meer het Belgische schoolsysteem Smartschool. Elders in Europa gingen ook overheidswebsites uit voorzorg plat.
De PHP Foundation, de stichting achter de programmeertaal, noemt de vertraging bij het dichten van een van de twee gaten zelf een structureel falen. Ze wijt dat aan de eigen werkwijze en de beperkte capaciteit van haar beveiligingsteam. De stichting zegt het gat al ruim twee jaar te hebben gekend.
Volgens een ethisch hacker kunnen de gevolgen van het lek nog maanden aanhouden. Niet elke organisatie werkt haar systemen meteen bij, en sommige draaien nog op verouderde, niet langer ondersteunde PHP-versies. Zo’n versie krijgt van de PHP Foundation geen beveiligingsupdates meer, ook niet voor dit soort kritieke gaten. Een kwetsbare server op een oude versie blijft daardoor voorlopig open staan.
Bronnen
- Websites komen langzaam weer online na PHP-lek — RTV Drenthe,
- Groningse websites geleidelijk weer online na PHP-lek, maar problemen nog niet voorbij — RTV Noord,
- Websites langzaam weer online na veiligheidsmaatregel, geen signalen van misbruik — Rijnmond,
- Websites komen langzaam weer online na beveiligingsupdate in programmeertaal PHP — NOS Nieuws,
- Liveblog PHP-lek: nog maanden gevolgen, websites komen geleidelijk terug in de lucht — RTV Utrecht,
- Live: websites komen weer tot leven na update programmeertaal PHP — L1 Nieuws,
- NCSC: ernstige kwetsbaarheden in PHP — Rijksoverheid.nl,
Methodiek
Dit artikel is door een AI-systeem geschreven op basis van feiten uit Nederlandse nieuwsmedia en openbare bronnen, met de bron bij elk feit, en gecontroleerd volgens onze methodologie. De auteursnaam is een redactioneel pseudoniem. Fouten? Meld ze via de contactpagina.
4/11 feiten bevestigd door een openbare bron · 7 gemeld door nieuwsmedia · betrouwbaarheid 80%
Beeld: lmonk72 · Wikimedia Commons · CC0
- Tot de getroffen Nederlandse overheidsdiensten behoorden de inlogvoorziening DigiD, het portaal MijnOverheid en de website van de Tweede Kamer; DigiD en MijnOverheid waren pas in de loop van de avond weer volledig beschikbaar. gemeld door nieuwsmedia: rtvdrenthe.nl, rtvnoord.nl, l1nieuws.nl · gecontroleerd
- Deze week zijn twee ernstige kwetsbaarheden ontdekt in de programmeertaal PHP, die naar schatting door ongeveer 70 procent van alle websites wereldwijd wordt gebruikt. Het NCSC noemt ze kritiek en zonder authenticatie op afstand misbruikbaar om willekeurige code uit te voeren op de server. NCSC (Rijksoverheid.nl) · gecontroleerd
- De Rijksoverheid meldt dat onder meer Overheid.nl, MijnOverheid en DigiD preventief offline gingen vanwege de kwetsbaarheden, en dat ook de eigen website van het NCSC uit voorzorg niet bereikbaar was. Rijksoverheid.nl · gecontroleerd
- Minister van Justitie en Veiligheid David van Weel liet weten dat er op dat moment geen signalen waren dat de kwetsbaarheden al actief werden misbruikt door hackers; ook het NCSC meldde zelf nog geen actief misbruik te hebben gesignaleerd. NCSC (Rijksoverheid.nl) · gecontroleerd
- Woensdagmiddag haalden tientallen Nederlandse organisaties hun website uit voorzorg offline vanwege de kwetsbaarheden, onder meer gemeenten, ziekenhuizen, veiligheidsregio's, universiteiten en vervoerders. Niet alle diensten waren tegen de avond al volledig hersteld. gemeld door nieuwsmedia: rijnmond.nl, rtvdrenthe.nl, rtvnoord.nl, l1nieuws.nl, rtvutrecht.nl · gecontroleerd
- Bij ziekenhuizen die hun website of patiëntenportaal preventief offline hadden gehaald, zoals het Sint Antonius Ziekenhuis, het Albert Schweitzer Ziekenhuis en Ikazia, gingen afspraken en zorg gewoon door en was er geen aanwijzing dat patiëntgegevens waren gestolen. gemeld door nieuwsmedia: rijnmond.nl, rtvutrecht.nl · gecontroleerd
- Het NCSC meldt dat updates beschikbaar zijn gekomen naar PHP 8.5.12, 8.4.27, 8.3.36 of 8.2.35 om de twee kwetsbaarheden te verhelpen, en roept beheerders op direct te updaten. NCSC · gecontroleerd
- PHP bracht woensdagmiddag rond 16.00 uur een beveiligingsupdate uit; vanaf ongeveer 17.00 uur kwamen de eerste getroffen websites geleidelijk weer online, al bleven sommige diensten aan het einde van de avond nog onbereikbaar. gemeld door nieuwsmedia: rijnmond.nl, l1nieuws.nl, rtvdrenthe.nl, rtvnoord.nl · gecontroleerd
- Ook buiten Nederland gingen organisaties preventief offline; in Limburg trof het onder meer het Belgische schoolsysteem Smartschool, en volgens de NOS gingen ook overheidswebsites in andere Europese landen uit voorzorg plat. gemeld door nieuwsmedia: nos.nl, l1nieuws.nl · gecontroleerd
- De stichting achter PHP, de PHP Foundation, noemde de vertraging bij het dichten van een van de twee gaten zelf een structureel falen van de werkwijze en de beperkte capaciteit van het eigen beveiligingsteam; de stichting zegt het gat al ruim twee jaar te hebben gekend. gemeld door nieuwsmedia: rtvdrenthe.nl, l1nieuws.nl · gecontroleerd
- Beveiligingsdeskundigen waarschuwen dat de gevolgen van het lek nog maanden kunnen aanhouden, omdat niet elke organisatie haar systemen direct bijwerkt en sommige nog draaien op verouderde, niet langer ondersteunde PHP-versies. gemeld door nieuwsmedia: rtvutrecht.nl, rtvnoord.nl · gecontroleerd
Vaker OnThatTrend in Google? Kies ons als voorkeursbron